 |
| Việc phát hiện lỗ hổng bảo mật dựa trên trí tuệ nhân tạo đang thay đổi bối cảnh mối đe dọa đối với các chủ sở hữu tài sản công nghệ vận hành và nhà cung cấp sản phẩm như thế nào |
Sự phát triển của trí tuệ nhân tạo (AI) đang làm thay đổi đáng kể cuộc đua giữa các chuyên gia an ninh mạng và tin tặc. Những công cụ AI tiên tiến có khả năng phân tích phần mềm phức tạp, phát hiện các lỗ hổng chưa từng được biết đến và rút ngắn thời gian tìm kiếm điểm yếu. Đối với lĩnh vực công nghệ vận hành (OT), đây vừa là cơ hội tăng cường phòng thủ, vừa đặt ra yêu cầu cấp thiết về bảo vệ các hệ thống công nghiệp trọng yếu.
Một minh chứng đáng chú ý là Project Glasswing, sáng kiến do Anthropic công bố vào tháng 4/2026, sử dụng mô hình AI Claude Mythos Preview để hỗ trợ phát hiện và khắc phục lỗ hổng phần mềm. Theo số liệu được công bố trong tài liệu, từ tháng 4 đến tháng 7/2026, các thành viên tham gia đã xác định ít nhất 129.000 lỗ hổng được xác thực; trong đó, hơn 33.000 lỗ hổng được xếp loại nghiêm trọng hoặc mức độ cao. Kết quả này cho thấy AI có thể mở rộng đáng kể năng lực kiểm tra bảo mật, kể cả đối với những phần mềm đã tồn tại nhiều năm.
OT đối mặt với rủi ro đặc thù
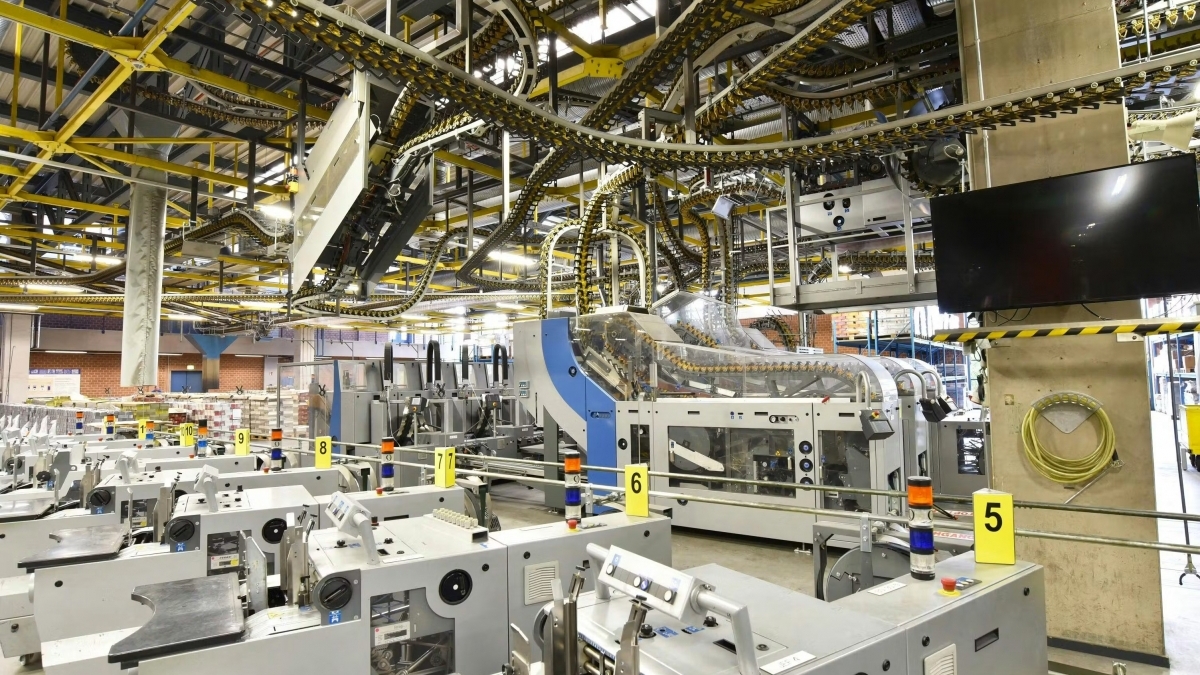
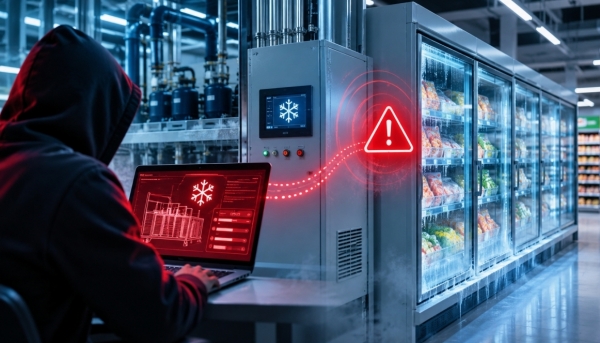
Khác với hệ thống công nghệ thông tin (IT), các hệ thống OT trực tiếp điều khiển hoạt động sản xuất, phát điện, cấp nước, xử lý hóa chất và nhiều dịch vụ thiết yếu. Nhiều thiết bị như bộ điều khiển logic khả trình (PLC), hệ thống SCADA và máy trạm kỹ thuật có vòng đời sử dụng kéo dài 15-30 năm, thường kết hợp phần mềm cũ với công nghệ mới.
Việc cập nhật bảo mật trong môi trường này không đơn giản. Một bản vá có thể yêu cầu dừng dây chuyền, gây mất tương thích hoặc ảnh hưởng đến cấu hình đã được kiểm thử. Vì vậy, khi AI giúp phát hiện lỗ hổng nhanh hơn, doanh nghiệp có thể phải xử lý số lượng cảnh báo lớn trong khi không thể cập nhật mọi thiết bị ngay lập tức.
 |
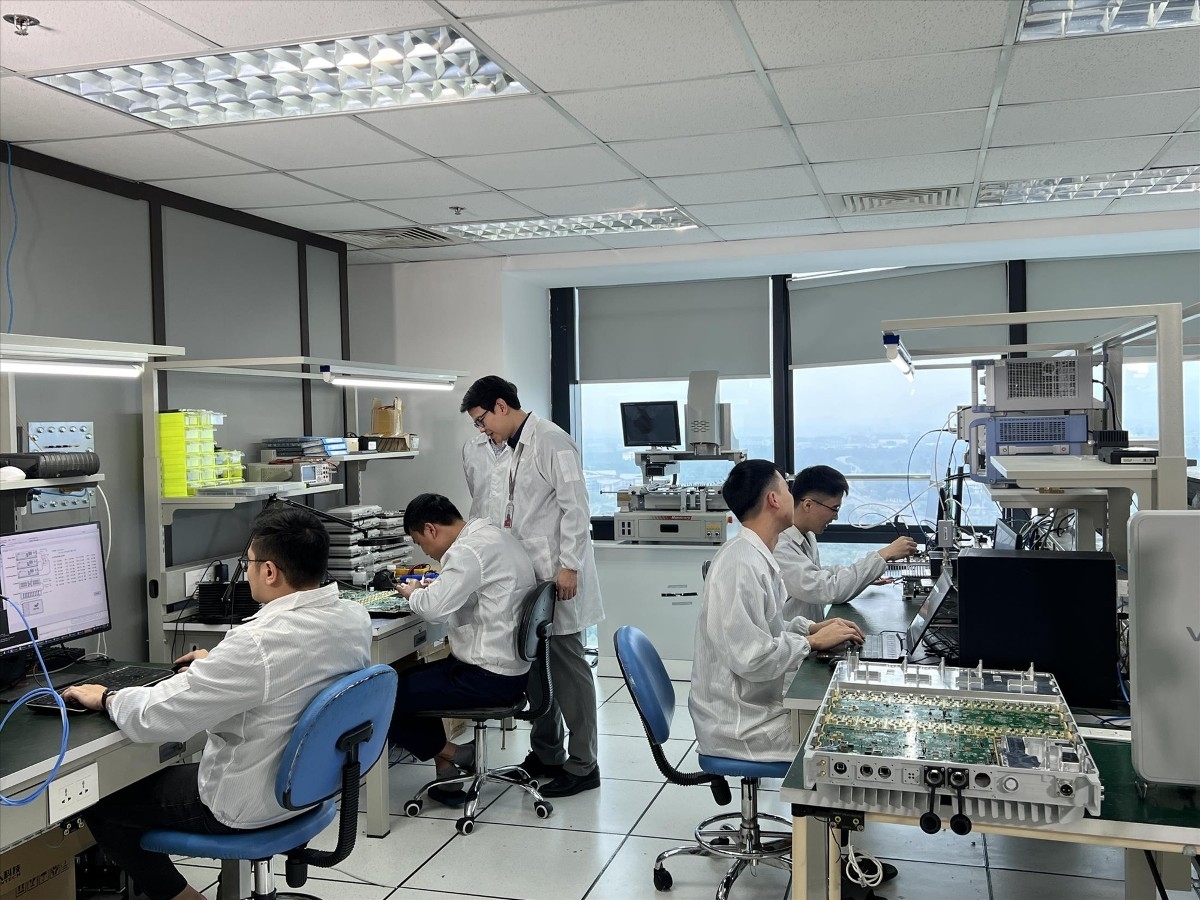
| Ảnh minh họa |
Đáng lưu ý, hậu quả của sự cố OT không chỉ là mất dữ liệu hay gián đoạn kinh doanh. Một lỗ hổng trong bộ điều khiển quy trình có thể ảnh hưởng đến thiết bị, chất lượng sản phẩm, môi trường và an toàn con người. Do đó, đánh giá rủi ro cần xem xét cả khả năng khai thác lẫn hậu quả vận hành thực tế.
ISA/IEC 62443 là nền tảng bảo vệ hệ thống công nghiệp
Theo định hướng trong tài liệu, các tổ chức không cần xây dựng một phương pháp an ninh mạng hoàn toàn mới. Bộ tiêu chuẩn ISA/IEC 62443 đã cung cấp khuôn khổ quản lý an ninh cho hệ thống tự động hóa và điều khiển công nghiệp trong suốt vòng đời.
Các ưu tiên gồm kiểm kê tài sản, đánh giá lại rủi ro, phân vùng mạng, kiểm soát truy cập từ xa, quản lý lỗ hổng và thử nghiệm khả năng ứng phó, phục hồi sự cố. Với những thiết bị chưa thể vá lỗi, doanh nghiệp cần áp dụng biện pháp bù trừ như hạn chế luồng dữ liệu, vô hiệu hóa dịch vụ không cần thiết và tăng cường giám sát.
Đối với nhà sản xuất, ISA/IEC 62443-4-1 và 4-2 nhấn mạnh yêu cầu phát triển sản phẩm an toàn, kiểm thử và quản lý lỗ hổng trong suốt vòng đời. Việc quản lý các thành phần phần mềm bên thứ ba, duy trì danh mục SBOM và cung cấp thông tin cập nhật bảo mật cũng ngày càng quan trọng.
Chuyển từ phòng ngừa sang khả năng phục hồi
Project Glasswing cho thấy AI có thể làm thay đổi tốc độ phát hiện lỗ hổng, nhưng không làm thay đổi nguyên tắc cốt lõi của an ninh mạng công nghiệp. Doanh nghiệp cần kết hợp bảo vệ kỹ thuật với an toàn quy trình, an toàn chức năng và kế hoạch duy trì hoạt động.
Trong bối cảnh năng lực tấn công có thể được tăng cường bởi AI, khả năng phục hồi trở thành yêu cầu không thể thiếu. Các tổ chức cần chuẩn bị để duy trì vận hành an toàn, khôi phục hệ thống và hạn chế hậu quả ngay cả khi một cuộc tấn công vượt qua lớp phòng thủ ban đầu.
Theo automation.com