Theo nhiều nghiên cứu về bảo mật, an ninh mạng, những năm gần đây, ngành bán lẻ luôn được xếp vào 1 trong 5 ngành thường xuyên gặp nguy cơ tấn công, lừa đảo trên mạng, nhất là với hình thức mua bán trực tuyến.
aa
Trong bối cảnh đại dịch, trong khi các trung tâm thương mại, cửa hàng vẫn rất vắng vẻ, thì hoạt động mua sắm trên các sàn thương mại điện tử, các website bán hàng trực tuyến lại nhộn nhịp hơn bao giờ hết.
Mùa lễ hội cuối năm này người tiêu dùng được dự đoán sẽ đổ dồn vào các trang thương mại điện tử để săn lùng những sản phẩm khuyến mãi, những ưu đãi giảm giá vô cùng hấp dẫn. Thế nhưng đây cũng là thời điểm mà tội phạm mạng sẽ hoạt động đặc biệt tích cực, sẵn sàng gây ra những cuộc tấn công tại bất cứ đâu chúng thấy có sơ hở.
Ngành bán lẻ đã từng trải qua nhiều cuộc tấn công đánh cắp thông tin xác thực (hình thức tấn công phổ biến hơn bất kỳ loại tấn công nào khác trong ngành này) bên cạnh hình thức tấn công bằng mã độc tống tiền (ransomware). Tuy ít nhưng các cuộc tấn công DDoS, gian lận và các cuộc tấn công truy cập máy chủ cũng ảnh hưởng đến ngành này. Điều đó cho thấy thực tế rằng những kẻ tấn công dùng mọi phương thức có thể để xâm nhập vào các tổ chức bán lẻ nhằm đánh cắp thông tin cá nhân của người tiêu dùng, dữ liệu thẻ thanh toán và thậm chí cả thông tin về chương trình khách hàng thân thiết. Bởi vậy, nếu không quan tâm đúng mức tới bảo mật, các doanh nghiệp bán lẻ có thể phải trả giá rất đắt bằng chính niềm tin của người tiêu dùng.
Theo nhiều nghiên cứu về bảo mật, an ninh mạng, những năm gần đây, ngành bán lẻ luôn được xếp vào 1 trong 5 ngành thường xuyên gặp nguy cơ tấn công, lừa đảo trên mạng, nhất là với hình thức mua bán trực tuyến.
Cùng với nỗ lực bảo mật của các doanh nghiệp bán lẻ, chính người tiêu dùng cũng cần nâng cao cảnh giác để tự bảo vệ mình, tránh trở thành nạn nhân của tội phạm mạng. Fortinet đưa ra khuyến cáo về 3 mối đe dọa phổ biến nhất và cả 3 mối đe dọa mới mà người tiêu dùng dễ gặp phải khi mua sắm trực tuyến, bao gồm:
3 mối đe dọa phổ biến:
Wifi Công cộng: Mua sắm tại nhà với kết nối mạng riêng tư là một chuyện, nhưng trước khi thanh toán trực tuyến sử dụng kết nối WiFi công cộng từ một quán café, trung tâm thương mại hay siêu thị thì có thể bạn cần cân nhắc kỹ lưỡng. Tội phạm mạng thường xuyên hack những hệ thống mạng này để thu thập dữ liệu. Chúng thậm chí có thể “túc trực” tại những khu vực công cộng, phát sóng WiFi từ một hotspot – điểm kết nối có tên “WiFi Công cộng Miễn phí” mà khi một người không cảnh giác kết nối vào, chúng sẽ thu thập tất cả dữ liệu di chuyển giữa thiết bị của bạn và trang thương mại điện tử hay bất kỳ website nào. Hãy tránh xa WiFi công cộng nếu có thể, trừ khi bạn có một kết nối VPN bảo mật, và đợi tới khi bạn về nhà để kết nối vào một hệ thống mạng tin cậy và an toàn.
Các website thương mại điện tử giả mạo: Rất nhiều trang mua sắm giả mạo xuất hiện trong mùa lễ hội, được thiết kế để dụ dỗ các khách hàng cung cấp thông tin cá nhân hoặc thông tin thẻ tín dụng bằng cách đưa ra những ưu đãi giảm giá “hủy diệt”, “không thể bỏ lỡ” hoặc tiếp cận những món hàng hiếm mà thực tế là không tồn tại. Nếu bạn truy cập vào một trang thương mại điện tử nào đó lần đầu tiên, hãy tìm hiểu một chút để xác nhận tính hợp pháp của nó trước khi quyết định mua hàng. Ít nhất cần đảm bảo rằng công ty đó có đăng ký kinh doanh hợp pháp, có địa chỉ thực tế và số điện thoại rõ ràng, đồng thời hãy cảnh giác những trang web yêu cầu thanh toán trực tiếp từ ngân hàng của bạn, chuyển khoản hoặc yêu cầu các thẻ quà tặng/thẻ điện thoại làm hình thức thanh toán.
Phần mềm đánh cắp thông tin thẻ tín dụng: Nguy cơ từ thiết bị đọc trộm thông tin thẻ tín dụng (skimmer) không chỉ ở các cửa hàng bán lẻ trực tiếp, mà cũng xuất hiện trong các hoạt động mua sắm trực tuyến. Mã độc khai thác dữ liệu (RAM scraping) nhắm vào hệ thống máy POS trở nên ngày càng phổ biến hơn với tội phạm mạng trong những năm gần đây. Đầu tiên, những kẻ tấn công phải truy cập được vào một hệ thống thanh toán thẻ, ví dụ như ứng dụng giỏ hàng. Sau đó chúng khiến máy chủ bị nhiễm mã độc được thiết kế để khai thác dữ liệu thẻ tín dụng từ nguồn đó. Giao dịch vẫn sẽ được tiến hành, nhưng tất cả thông tin thẻ tín dụng cũng sẽ bị đánh cắp. Đối với khách hàng, không phải lúc nào cũng dễ dàng tránh được các thiết bị đọc trộm thẻ tín dụng nhưng đa số các nhà bán lẻ lớn và danh tiếng hiện nay đều có sẵn các biện pháp chẳng hạn như tường lửa ứng dụng web để ngăn chặn chúng.
Những mối đe dọa mới:
Mã độc Web: Người tiêu dùng nên thận trọng với các website hoặc quảng cáo khả nghi mà hướng họ ra khỏi bất kỳ trang web tin cậy nào mà họ đang truy cập hoặc dụ dỗ họ với những khuyến mại hấp dẫn. Trong một vài trường hợp, tất cả những gì tội phạm mạng cần chỉ là một lần truy cập chớp nhoáng của bạn vào một trang web độc hại để có thể khiến thiết bị của bạn bị nhiễm mã độc ngay.
Các cuộc tấn công Bộ định tuyến (Router) và thiết bị IoT: Những nỗ lực khai thác dữ liệu trái phép từ các router và thiết bị IoT tuy không phổ biến những vẫn là một trong số những nguy cơ. Tội phạm mạng có thể sử dụng các công cụ do thám để tìm ra được mật khẩu cho hệ thống mạng WiFi nhà bạn hoặc các thông tin đăng nhập vào các giao dịch thanh toán trực tuyến tự động.
Các dịch vụ trực tuyến bị chiếm quyền: Chúng ta tiếp tục thấy tội phạm mạng khai thác các tài khoản giải trí truyền phát trực tuyến (streaming). Trong rất nhiều vụ việc, thông tin tài khoản bị đánh cắp và sau đó được đăng bán trên các trang web chợ đen trên Dark Web. Nếu bạn đang tặng một gói đăng ký truyền phát trực tuyến cho một thành viên trong gia đình hoặc đang đăng nhập để tận dụng một ưu đãi cho bản thân, hãy nhớ quản lý việc sử dụng từ xa, ví dụ như các thông báo về việc đăng nhập khác thường vào dịch vụ đăng ký của bạn, và hãy liên hệ tới đơn vị cung cấp nếu bạn phát hiện bất kỳ hành vi khả nghi nào.
Sử dụng các công nghệ kết nối và bảo mật được tích hợp liền mạch và tự động để đảm bảo mua sắm an toàn.
Cách tốt nhất để tránh việc trở thành nạn nhân trong các cuộc tấn công mạng là chú ý đến các thói quen mua sắm trực tuyến an toàn. Bạn hãy đánh giá rủi ro trước mỗi hoạt động mua sắm trực tuyến, ưu tiên các nhà bán lẻ đáng tin cậy và nhất định phải kích hoạt các tính năng bảo vệ chống gian lận của thẻ thanh toán. Cuối cùng là đừng quên chia sẻ những thông tin cảnh báo an toàn tới gia đình và bạn bè của bạn để mọi người đều có thể tận hưởng một mùa lễ hội an toàn và thư giãn thực sự.
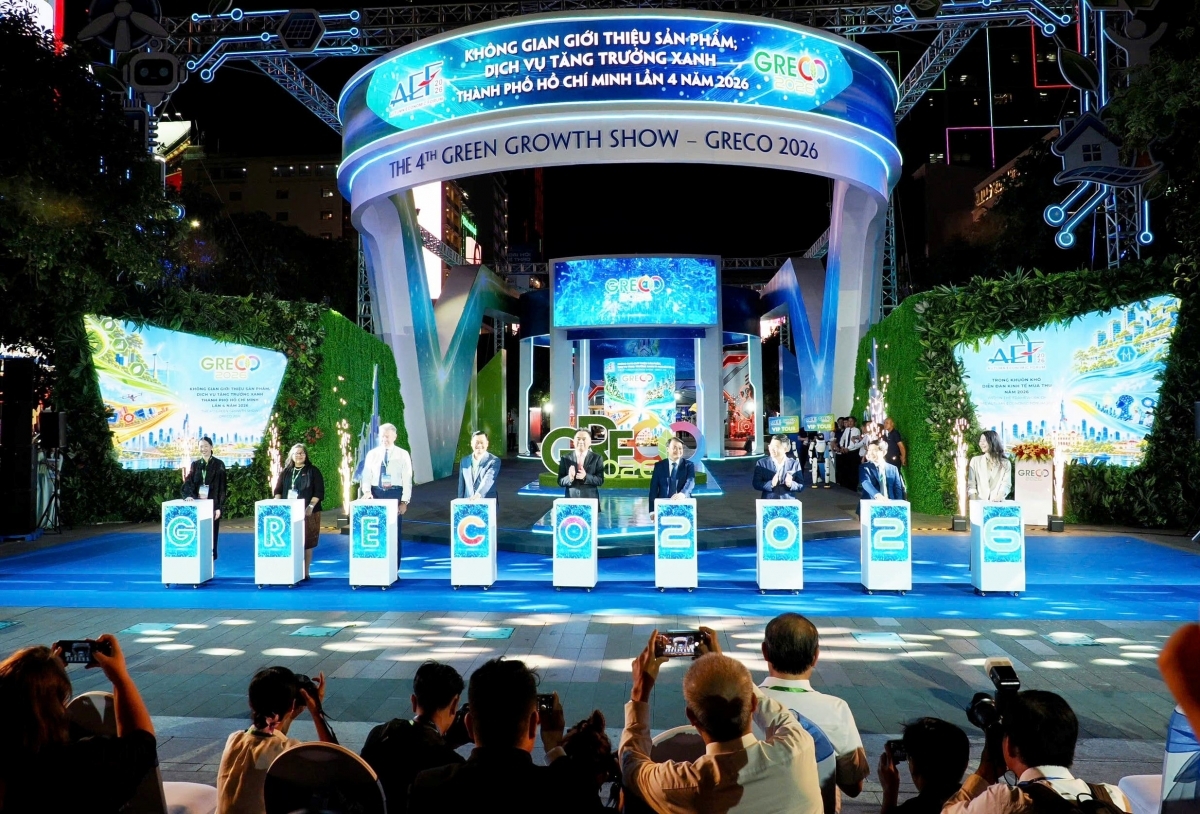
Nằm trong khuôn khổ Diễn đàn Kinh tế Mùa thu năm 2026 - Sự hội tụ của các cực tăng trưởng toàn cầu với chủ đề “Tinh thần hợp tác trong kỷ nguyên mới”, không gian giới thiệu sản phẩm, dịch vụ tăng trưởng xanh TP. Hồ Chí Minh lần thứ 4 năm 2026 (GRECO 2026) là hoạt động thiết thực cụ thể hóa các định hướng chiến lược của Thành phố.
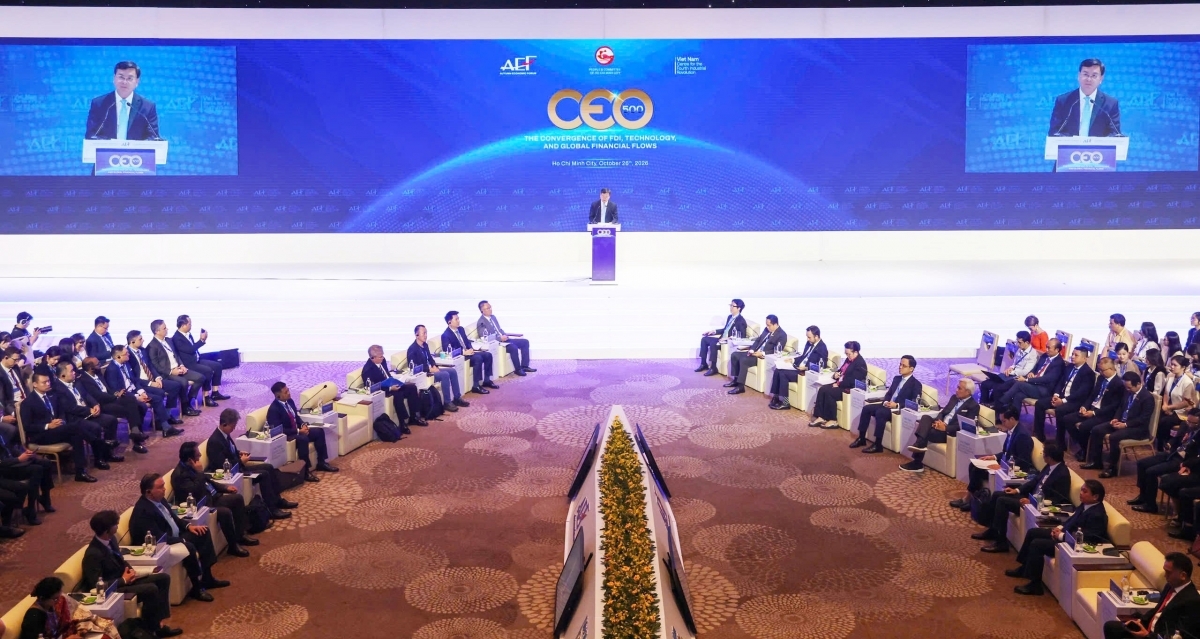
Chiều 26/10/2026, tại TP. Hồ Chí Minh, trong khuôn khổ Diễn đàn Kinh tế Mùa thu 2026 (AEF 2026), chương trình CEO 500 với chủ đề “Sự hội tụ của FDI, Công nghệ và dòng chảy tài chính toàn cầu” quy tụ hơn 500 lãnh đạo doanh nghiệp cùng đại diện các tổ chức quốc tế, định chế tài chính và cơ quan quản lý.
Trong bối cảnh các nhà máy đẩy mạnh chuyển đổi số, hệ thống I/O từ xa (Remote I/O) đang trở thành giải pháp hiệu quả giúp hiện đại hóa hạ tầng điều khiển công nghiệp. Công nghệ này không chỉ giảm chi phí đi dây mà còn đơn giản hóa bảo trì, nâng cao độ tin cậy của dữ liệu và tạo điều kiện mở rộng hệ thống linh hoạt.
Phiên giao dịch ngày 26/10 điều chỉnh khi áp lực chốt lời gia tăng tại vùng kháng cự, kéo các chỉ số chính giảm điểm. Thanh khoản suy giảm cho thấy tâm lý thận trọng của nhà đầu tư, trong khi khối ngoại tiếp tục bán ròng. Với các chỉ báo động lượng ở vùng quá mua, VN-Index nhiều khả năng cần thêm thời gian tích lũy quanh vùng hỗ trợ trước khi có thể kiểm định lại vùng kháng cự.
Từ hệ thống hơn 200 robot tại Hải Phòng đến những dự án tại Ấn Độ và Indonesia, Weldcom từng bước trưởng thành qua những công trình quy mô lớn, nơi bản lĩnh tổng thầu được tôi luyện trong áp lực công nghệ và những tiêu chuẩn khắt khe của ngành ô tô. Mỗi dấu mốc không chỉ khẳng định năng lực thực thi của đội ngũ kỹ sư Việt Nam mà còn tạo nền tảng vững chắc để doanh nghiệp từng bước ghi dấu trên bản đồ công nghiệp ô tô thế giới.
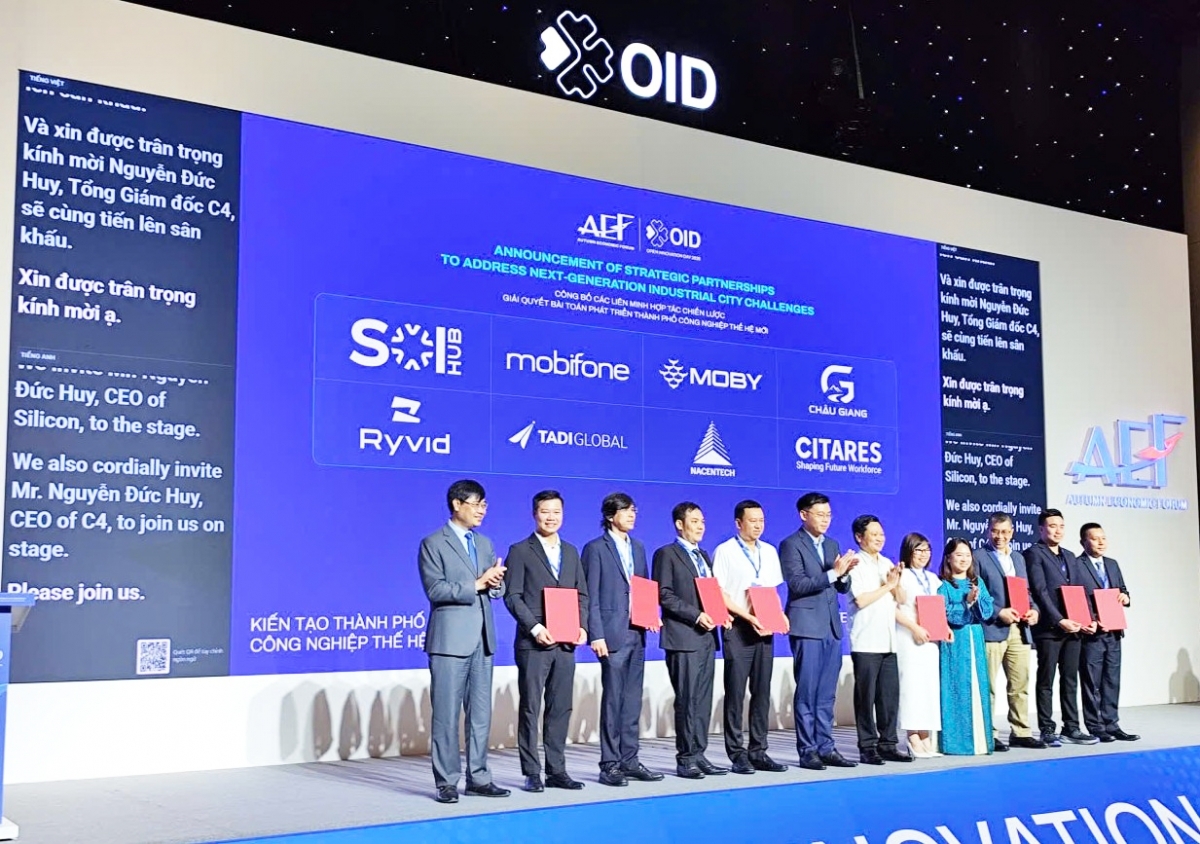
Tại Ngày Đổi mới sáng tạo Mở 2026 (OID 2026), sự kiện mở đầu chuỗi Diễn đàn Kinh tế Mùa thu 2026, Saigontel và các đối tác đã công bố hai sáng kiến chiến lược với thông điệp “Hội tụ tinh hoa - Bứt phá ý tưởng - Tiên phong kiến tạo Thành phố công nghiệp thế hệ mới”.
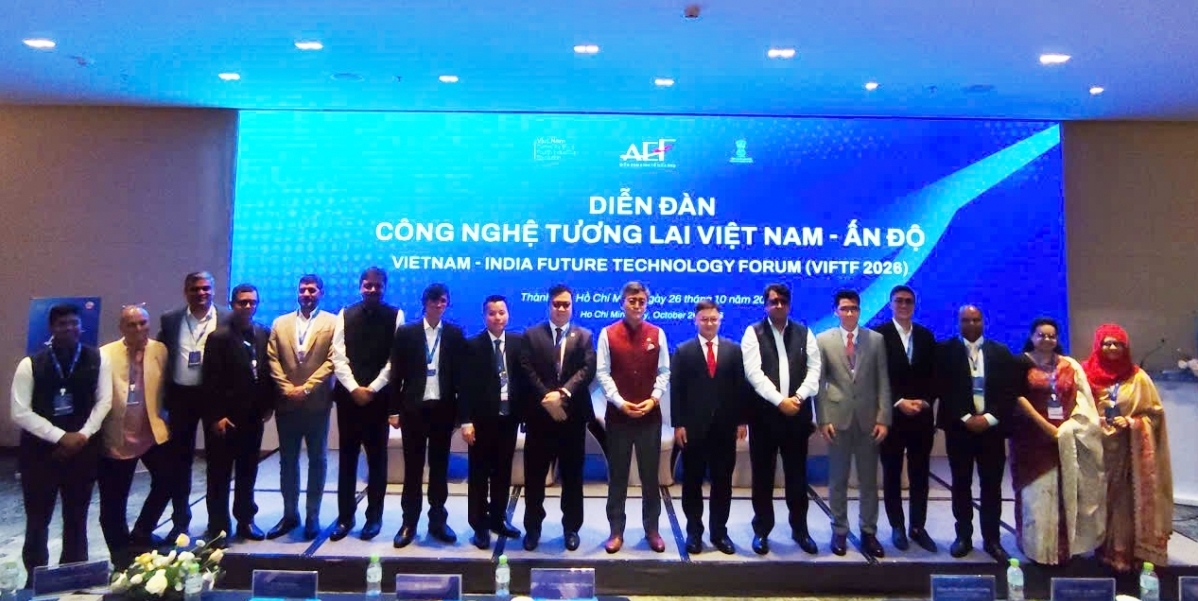
Ngày 26/10/2026, Diễn đàn Công nghệ tương lai Việt Nam - Ấn Độ đã được tổ chức nhằm tập trung thúc đẩy hợp tác nghiên cứu, ứng dụng và thương mại hóa công nghệ, đặc biệt trong các lĩnh vực trí tuệ nhân tạo (AI), bán dẫn, hạ tầng số và phát triển nguồn nhân lực chất lượng cao. Phiên thảo luận hướng tới xác định các sáng kiến hợp tác ưu tiên và những dự án thí điểm có khả năng triển khai trong 12-24 tháng tới.
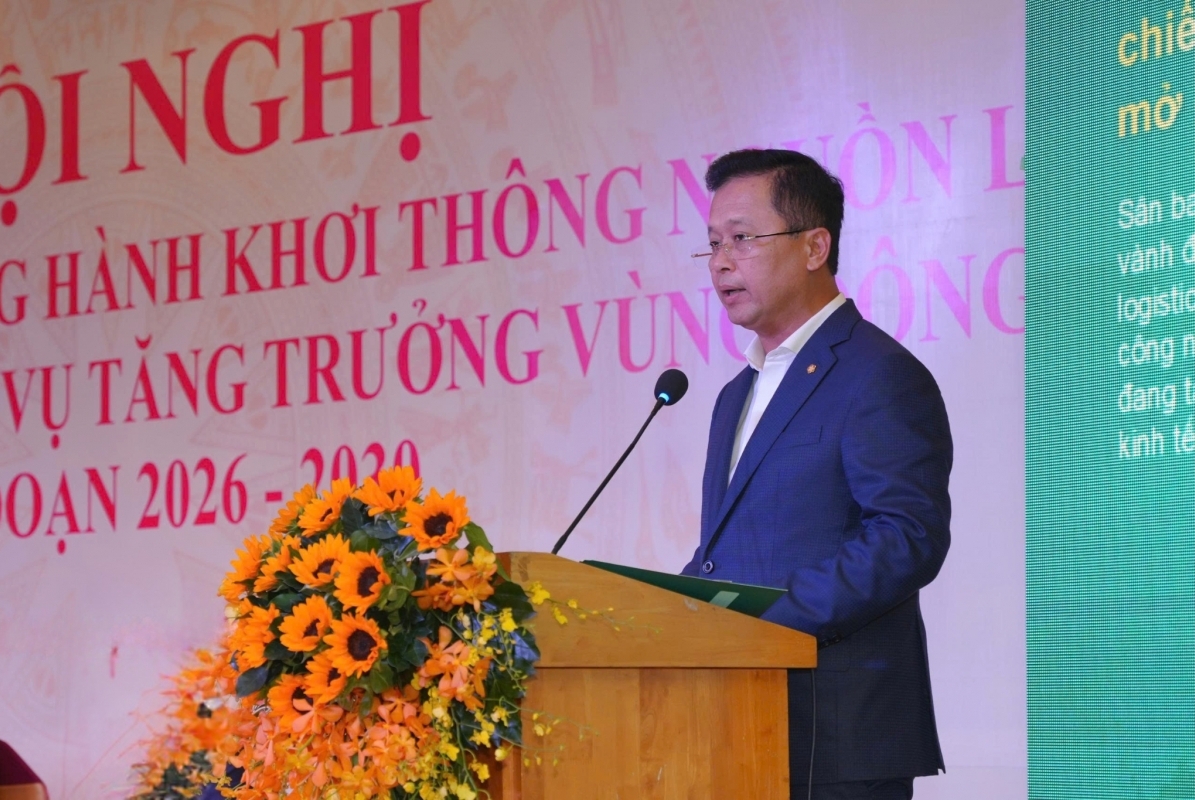
Phát huy vai trò của một ngân hàng thương mại hàng đầu đất nước, tại Hội nghị “Ngành Ngân hàng đồng hành khơi thông nguồn lực tài chính - ngân hàng phục vụ tăng trưởng vùng Đông Nam Bộ giai đoạn 2026 - 2030”, Ngân hàng TMCP Đầu tư và Phát triển Việt Nam (BIDV) đã mang đến những giải pháp có tính khả thi cao.
Chuỗi 4 phiên tăng liên tiếp của VN Index bị chặn đứng khi áp lực chốt lời gia tăng trong phiên 26/10. Hơn 200 cổ phiếu giảm giá, thanh khoản suy yếu và khối ngoại bán ròng gần 900 tỷ đồng khiến thị trường phát đi tín hiệu thận trọng sau nhịp hồi phục cuối tuần trước.