|
An ninh mạng ngày càng trở nên quan trọng hơn bao giờ hết trong môi trường công nghiệp khi sự gia tăng của các thiết bị và mạng kết nối mở ra nhiều lỗ hổng mới. Với việc tăng cường sử dụng IoT trong công nghệ vận hành, các doanh nghiệp đối mặt với nhiều rủi ro hơn từ các cuộc tấn công mạng mà có thể gây gián đoạn hoạt động và xâm phạm dữ liệu nhạy cảm.
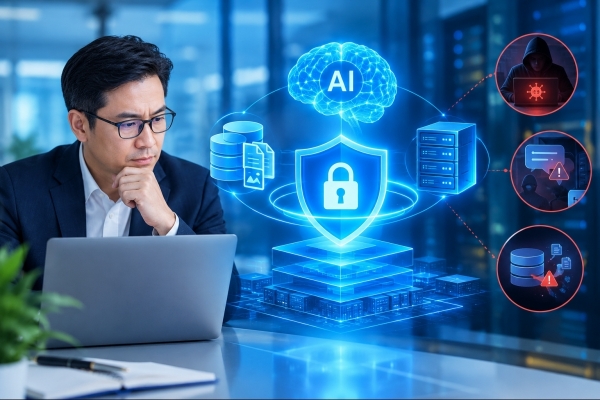
Phát hiện bất thường mang đến một giải pháp chủ động bằng cách nhận diện hành vi sử dụng mạng bất thường theo thời gian thực. Nó cảnh báo các đội ngũ về các mối đe dọa tiềm ẩn trước khi chúng gây ra thiệt hại nghiêm trọng. Khi các mạng công nghiệp ngày càng phức tạp, các biện pháp bảo mật truyền thống có thể không theo kịp, khiến cho phương pháp này trở nên ngày càng quan trọng để duy trì an ninh và đảm bảo hoạt động liên tục, an toàn.
Lợi ích của phát hiện bất thường trong bảo mật thông tin mạng công nghiệp
Phát hiện bất thường mang lại nhiều lợi ích, khiến nó trở thành một yếu tố quan trọng trong an ninh mạng công nghiệp. Dưới đây là một số lợi ích của nó:
Năm mẹo để triển khai phát hiện bất thường trong an ninh mạng công nghiệp
Triển khai phát hiện bất thường đòi hỏi một cách tiếp cận chiến lược để tăng cường các biện pháp bảo mật thông tin tổng thể. Dưới đây là một số mẹo giúp các tổ chức tích hợp công cụ này vào môi trường công nghiệp của họ để đạt được hiệu quả và bảo vệ tối đa.
1. Hiểu rõ chuẩn mực của hệ thống mạng
Trước khi triển khai phát hiện bất thường, các công ty cần xác lập một chuẩn mực rõ ràng về hành vi sử dụng mạng bình thường. Bằng cách này, hệ thống có thể học và nhận diện hoạt động thông thường, giúp dễ dàng phát hiện khi có điều gì đó bất thường xảy ra. Bước này rất quan trọng để nâng cao độ chính xác của hệ thống và giảm thiểu các cảnh báo sai, tránh lãng phí thời gian và tài nguyên.
Khi đã xác định hành vi sử dụng mạng, hệ thống có thể phân biệt hiệu quả giữa các biến động tiêu chuẩn và các mối đe dọa an ninh thực sự. Điều này đảm bảo các rủi ro tiềm ẩn được phát hiện kịp thời và cho phép đội ngũ phản ứng trước khi thiệt hại nghiêm trọng xảy ra. Thiết lập chuẩn mực này giúp hệ thống được tinh chỉnh và sẵn sàng bảo vệ trước các mối đe dọa mạng ngày càng phát triển.
2. Sử dụng các thuật toán máy học
Khi chọn hệ thống phát hiện bất thường, cần ưu tiên những hệ thống tận dụng công nghệ máy học để tăng độ chính xác. AI theo thời gian thực cải thiện khả năng dự đoán bằng cách liên tục phân tích hoạt động sử dụng mạng, cho phép hệ thống thích ứng và phát triển khi các mẫu mới xuất hiện. Quá trình học hỏi liên tục này giúp hệ thống đi trước các mối đe dọa ngày càng tinh vi, đảm bảo phát hiện được cả những bất thường tinh vi nhất.
Máy học cũng tự động hóa việc ra quyết định phức tạp, giảm nhu cầu can thiệp thủ công và giải phóng các nguồn lực quý giá. Quy trình này giúp hệ thống nhanh chóng nhận diện và phản ứng với các mối đe dọa tiềm ẩn, giảm thiểu thời gian ngừng hoạt động và cải thiện bảo mật tổng thể. Lựa chọn hệ thống phát hiện bất thường dựa trên học máy đảm bảo các biện pháp an ninh mạng của tổ chức luôn linh hoạt và sẵn sàng.
3. Tích hợp với các công cụ bảo mật sẵn có
Để tối ưu hiệu quả của hệ thống này, điều quan trọng là đảm bảo nó bổ sung cho các công cụ an ninh mạng hiện có như tường lửa và phát hiện xâm nhập. Sự tích hợp này tạo ra một lớp phòng thủ nhiều tầng, có khả năng phát hiện nhiều loại mối đe dọa và lỗ hổng bảo mật hơn.
Việc tích hợp liền mạch giúp củng cố hạ tầng bảo mật tổng thể và tối ưu hóa quy trình quản lý mối đe dọa. Khi các hệ thống khác nhau có thể giao tiếp và hỗ trợ lẫn nhau, việc giám sát hoạt động sử dụng mạng và phản ứng nhanh chóng với các bất thường trở nên dễ dàng hơn. Cách tiếp cận này cho phép các công ty củng cố các biện pháp an ninh mạng và bảo vệ mạng công nghiệp khỏi nhiều mối đe dọa khác nhau.
4. Giám sát theo thời gian thực
Giám sát theo thời gian thực rất cần thiết để phát hiện và phản ứng nhanh với các mối đe dọa, đặc biệt khi các cuộc tấn công mạng ngày càng tinh vi. Năm 2024, 79% các cuộc tấn công chiếm đoạt tài khoản bắt đầu từ lừa đảo, nhấn mạnh nhu cầu phát hiện và hành động ngay lập tức. Với giám sát trực tiếp, đội ngũ bảo mật có thể phát hiện hoạt động bất thường ngay khi nó xảy ra và phản ứng trước khi tình hình leo thang thành một cuộc tấn công toàn diện.
Thiết lập cảnh báo cho các bất thường quan trọng đảm bảo không có hành vi đáng ngờ nào bị bỏ sót, giúp các đội ngũ nhanh chóng hành động và giảm thiểu thiệt hại tiềm ẩn. Giám sát thời gian thực kết hợp với các cảnh báo này cung cấp một lớp phòng thủ chủ động chống lại các mối đe dọa mạng đang phát triển. Đi trước các cuộc tấn công tiềm tàng và phản ứng theo thời gian thực cho phép các doanh nghiệp bảo vệ mạng lưới của mình và giảm thiểu rủi ro từ các vi phạm an ninh nghiêm trọng.
5. Thường xuyên cập nhật và đào tạo hệ thống
Cập nhật hệ thống phát hiện bất thường là điều cần thiết để thích nghi với các mối đe dọa mới. Năm 2024, các giám đốc an ninh thông tin đã xác định ransomware là mối đe dọa an ninh mạng nghiêm trọng nhất. Việc cập nhật thường xuyên giúp hệ thống phát hiện các phương thức tấn công mới nhất và cung cấp khả năng bảo vệ mạnh mẽ.
Đào tạo định kỳ cho đội ngũ an ninh mạng cũng quan trọng không kém. Đào tạo giúp nhân sự hiểu cách quản lý cảnh báo và phản ứng khi phát hiện các bất thường. Giữ cho hệ thống và đội ngũ luôn được cập nhật giúp duy trì một hàng phòng thủ vững chắc trước bối cảnh các mối đe dọa mạng không ngừng biến đổi.
Tăng cường an ninh để bảo vệ hoạt động vận hành và dữ liệu an toàn hơn
Các tổ chức nên xem xét áp dụng phát hiện bất thường như một yếu tố quan trọng trong chiến lược bảo mật toàn diện của họ nhằm bảo vệ an toàn hoạt động vận hành và dữ liệu. Việc chủ động nhận diện và xử lý các mối đe dọa tiềm ẩn theo thời gian thực giúp họ đi trước các mối đe dọa mạng đang phát triển và giảm thiểu tác động của các vi phạm an ninh.
Bảo Khánh (Theo Automation.com)