 |
| Hạ tầng IT và trung tâm dữ liệu thường là điểm khởi đầu của các cuộc tấn công ransomware trước khi lan sang mạng điều khiển sản xuất (OT). Ảnh minh hoạ: rawpixel, giấy phép CC0. |
Theo số liệu Kaspersky công bố đầu năm 2025, Việt Nam ghi nhận trung bình khoảng 80 vụ tấn công ransomware mỗi ngày trong năm 2024, đứng thứ hai Đông Nam Á về số vụ việc, chỉ sau Indonesia. Trong làn sóng này, ngành sản xuất đang nổi lên như một mục tiêu ưu tiên: báo cáo quý II/2026 của hãng nghiên cứu Dragos cho thấy 65% sự cố ransomware nhắm vào tổ chức công nghiệp toàn cầu xảy ra tại lĩnh vực sản xuất. Với hàng nghìn nhà máy tại Việt Nam đang vận hành hệ thống SCADA, PLC và MES kết nối ngày càng sâu với mạng doanh nghiệp, câu hỏi đặt ra không còn là “nhà máy có bị tấn công hay không”, mà là “khi bị tấn công, hệ thống điều khiển sản xuất (OT) có đứng vững hay không”.
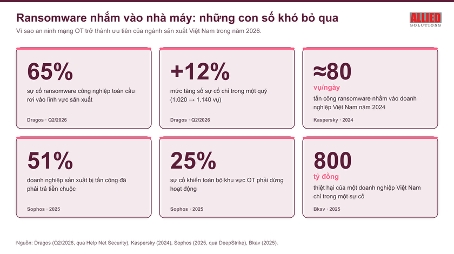 |
| Số liệu ransomware nhắm vào ngành sản xuất và Việt Nam giai đoạn 2024-2026 (nguồn tổng hợp: Dragos, Kaspersky, Sophos, Bkav). |
Ransomware không còn chỉ nhắm vào IT: nhà máy đã thành mục tiêu chính
Số liệu ngành ghi nhận một xu hướng rõ rệt. Theo phân tích của Dragos được Help Net Security tổng hợp, số sự cố ransomware nhắm vào tổ chức công nghiệp toàn cầu tăng từ 1.020 vụ trong quý I/2026 lên 1.140 vụ trong quý II/2026, tăng 12% chỉ trong một quý. Trong đó, riêng lĩnh vực sản xuất chiếm 747 vụ, tương đương 65% tổng số sự cố, bỏ xa các lĩnh vực xây dựng, thực phẩm và đồ uống hay logistics. Riêng khu vực châu Á ghi nhận 172 vụ trong quý, dẫn đầu là Đài Loan và Thái Lan. Điều này cho thấy đây không còn là câu chuyện riêng của châu Âu hay Bắc Mỹ, mà đã lan rộng khắp chuỗi cung ứng sản xuất châu Á, trong đó có Việt Nam.
Hậu quả khi ransomware chạm tới tầng vận hành cũng nghiêm trọng hơn nhiều so với một sự cố công nghệ thông tin thông thường. Theo khảo sát năm 2025 của Sophos được DeepStrike tổng hợp, 75% sự cố ransomware trong ngành sản xuất gây gián đoạn hoạt động ở mức độ nào đó, 25% khiến toàn bộ khu vực OT phải dừng hoạt động, và 51% doanh nghiệp bị tấn công đã phải trả tiền chuộc. Tại Việt Nam, hãng bảo mật Bkav ghi nhận hơn 155.000 máy tính bị ransomware tấn công trong năm 2024 và đầu năm 2025, trong đó có doanh nghiệp thiệt hại tới 800 tỷ đồng chỉ trong một sự cố. Đây là con số đủ lớn để bất kỳ ban lãnh đạo sản xuất nào cũng cần nhìn lại kiến trúc an ninh mạng của nhà máy mình.
Vì sao tường lửa và giải pháp IT thông thường chưa đủ cho môi trường OT
Một phát hiện đáng chú ý từ báo cáo quý II/2026 của Dragos: rủi ro đối với tổ chức công nghiệp ngày càng đến từ các hệ thống IT nền tảng (ERP, nền tảng ảo hoá, hệ thống định danh, cổng truy cập từ xa) hơn là từ mã độc chuyên biệt tấn công trực tiếp PLC hay SCADA. Nói cách khác, kẻ tấn công không cần “hiểu” hệ thống OT; chúng chỉ cần xâm nhập được lớp IT, sau đó di chuyển ngang (lateral movement) sang mạng điều khiển sản xuất, nơi phần lớn thiết bị như PLC, HMI hay RTU chạy hệ điều hành cũ và không thể vá lỗi thường xuyên như máy chủ IT, vì mỗi lần dừng hệ thống để cập nhật đều ảnh hưởng trực tiếp đến sản lượng.
Đây cũng là lý do vì sao tư duy “mạng OT đã tách biệt (air-gapped) nên an toàn” ngày càng trở nên rủi ro. Trên thực tế, phần lớn mạng OT được xem là “cách ly” vẫn tồn tại ít nhất một kết nối ra bên ngoài: qua cổng bảo trì từ xa của nhà cung cấp thiết bị, qua máy tính xách tay của kỹ thuật viên, hay đơn giản là một cổng USB. Bộ tiêu chuẩn IEC 62443, khung tham chiếu phổ biến nhất cho an ninh mạng công nghiệp và vừa được bổ sung thêm các phần mới trong năm 2026, khuyến nghị nguyên tắc phân vùng mạng theo mức độ tin cậy (zones and conduits). Theo đó, việc kiểm soát chặt chẽ luồng dữ liệu đi qua từng “cổng” giữa vùng IT và vùng OT được xem là lớp phòng thủ nền tảng, không thể thay thế chỉ bằng tường lửa hay phần mềm diệt virus ở lớp IT.
Data Diode là gì, và vì sao ngày càng được nhiều nhà máy lựa chọn
Về nguyên lý, Data Diode (điốt dữ liệu, hay cổng dữ liệu một chiều) là thiết bị phần cứng chuyên dụng, được thiết kế vật lý để dữ liệu chỉ có thể đi theo một chiều duy nhất, thường là từ mạng OT ra mạng IT để phục vụ giám sát, và không cho phép bất kỳ gói tin nào đi theo chiều ngược lại. Đây là điểm khác biệt căn bản so với tường lửa hay VLAN: tường lửa và VLAN là các quy tắc được thực thi bằng phần mềm, vốn có thể bị cấu hình sai, bị vô hiệu hoá hoặc bị khai thác qua lỗ hổng; còn với Data Diode, việc “không thể truyền ngược” là một giới hạn vật lý của phần cứng, thường thông qua liên kết quang một chiều, nên ngay cả khi phía mạng IT bị chiếm quyền hoàn toàn, kẻ tấn công cũng không có đường vật lý nào để chạm tới mạng OT.
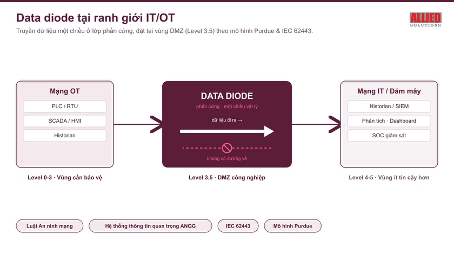 |
| Sơ đồ Data Diode tại ranh giới IT/OT: dữ liệu chỉ đi một chiều từ mạng OT ra mạng IT, không có đường quay lại. |
Nhờ đặc tính đó, Data Diode đang được nhiều tổ chức công nghiệp trên thế giới đưa vào kiến trúc bảo mật như một lớp phòng thủ bổ sung cho tường lửa, thay vì thay thế hoàn toàn. Một số dòng sản phẩm trên thị trường hiện đạt các chứng nhận độc lập nghiêm ngặt như Common Criteria EAL4+ (theo chuẩn ISO/IEC 15408), vốn là mức đánh giá thường thấy ở hệ thống chính phủ, quốc phòng và tài chính. Điều đó cho thấy công nghệ này đã vượt ra khỏi phạm vi “giải pháp ngách” để trở thành một hạng mục đầu tư an ninh mạng nghiêm túc. Về ứng dụng, Data Diode thường phục vụ ba nhóm nhu cầu chính: giám sát dữ liệu vận hành (đưa dữ liệu SCADA, Historian ra hệ thống báo cáo doanh nghiệp mà không mở đường quay lại); truyền file một chiều có kiểm soát (kết hợp cơ chế bóc tách và tái tạo nội dung, gọi tắt là CDR, cùng quét đa lớp diệt virus để loại bỏ mã độc trước khi file rời khỏi vùng an toàn); và bảo vệ cổng kết nối ứng dụng (e-application gateway) giữa các vùng mạng có mức độ tin cậy khác nhau.
Ứng dụng thực tế: nhà máy Việt Nam nên bắt đầu từ đâu
Tại Việt Nam, nhu cầu này rõ nét nhất ở ba nhóm nhà máy.
Thứ nhất là nhà máy có nhiều cơ sở tại Việt Nam, Singapore, Malaysia hay khu vực Đông Nam Á, cần tập trung dữ liệu vận hành về một trung tâm giám sát chung mà không mở rộng bề mặt tấn công.
Thứ hai là nhà máy trong ngành dược phẩm, thực phẩm và đồ uống, cần trích xuất nhật ký sản xuất và hồ sơ lô (batch record) phục vụ kiểm toán, tuân thủ quy định, trong khi vẫn phải giữ mạng điều khiển sản xuất tách biệt hoàn toàn.
Thứ ba là nhà máy đang trong quá trình hội tụ IT/OT, khi kết nối PLC, SCADA qua các nền tảng như Kepware, Cimplicity hay MES, và cần một điểm kiểm soát rõ ràng giữa hai lớp mạng, thay vì phụ thuộc hoàn toàn vào cấu hình tường lửa.
Với vai trò nhà phân phối được uỷ quyền của ST Engineering tại Việt Nam, Allied Solutions Global từng triển khai và trình diễn mô hình giám sát một chiều qua Data Diode kết hợp Kepware ở cả hai đầu mạng, một cấu hình phổ biến cho bài toán giám sát OT từ xa mà không mở kết nối ngược về mạng điều khiển. Với các nhà máy đang cân nhắc đầu tư vào giải pháp tương tự, dưới đây là một số tiêu chí nên đánh giá trước khi lựa chọn:
Data Diode: 4 điều nên kiểm tra trước khi đầu tư
Không có giải pháp an ninh mạng nào là tuyệt đối, và Data Diode cũng không phải ngoại lệ. Đây là một lớp phòng thủ bổ sung, cần đi cùng chính sách quản lý truy cập, đào tạo nhận thức an ninh mạng cho nhân viên vận hành và kế hoạch ứng phó sự cố. Nhưng trong bối cảnh ransomware nhắm vào ngành sản xuất tăng đều đặn hai chữ số mỗi quý và hệ thống OT tại Việt Nam ngày càng kết nối sâu với mạng doanh nghiệp, việc đặt câu hỏi “mạng điều khiển sản xuất của chúng ta có thực sự tách biệt hay không”, và cân nhắc một giải pháp phần cứng như Data Diode để trả lời câu hỏi đó bằng sự đảm bảo vật lý thay vì niềm tin, là một bước đi mà ban lãnh đạo sản xuất tại Việt Nam nên đưa vào chương trình nghị sự an ninh mạng năm 2026.
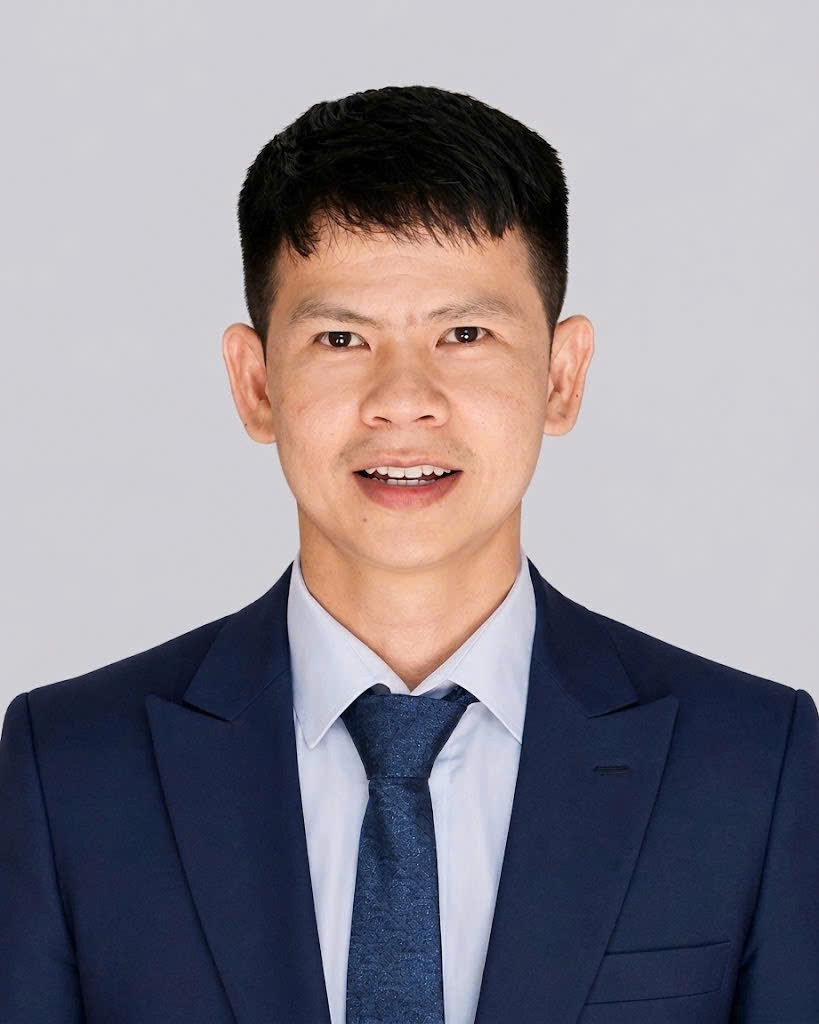 |
| Ông Trần Đại Duệ là Giám đốc Công ty TNHH Allied Solutions Global. Với hơn 10 năm kinh nghiệm trong lĩnh vực tự động hoá công nghiệp và MES, ông trực tiếp phụ trách hoạt động của Allied Solutions Global tại thị trường Việt Nam, dẫn dắt các dự án triển khai SCADA, MES (TrakSYS) và an ninh mạng công nghiệp (Data Diode) tại các nhà máy ở Việt Nam, Singapore, Malaysia và khu vực Trung Đông. |